 Next

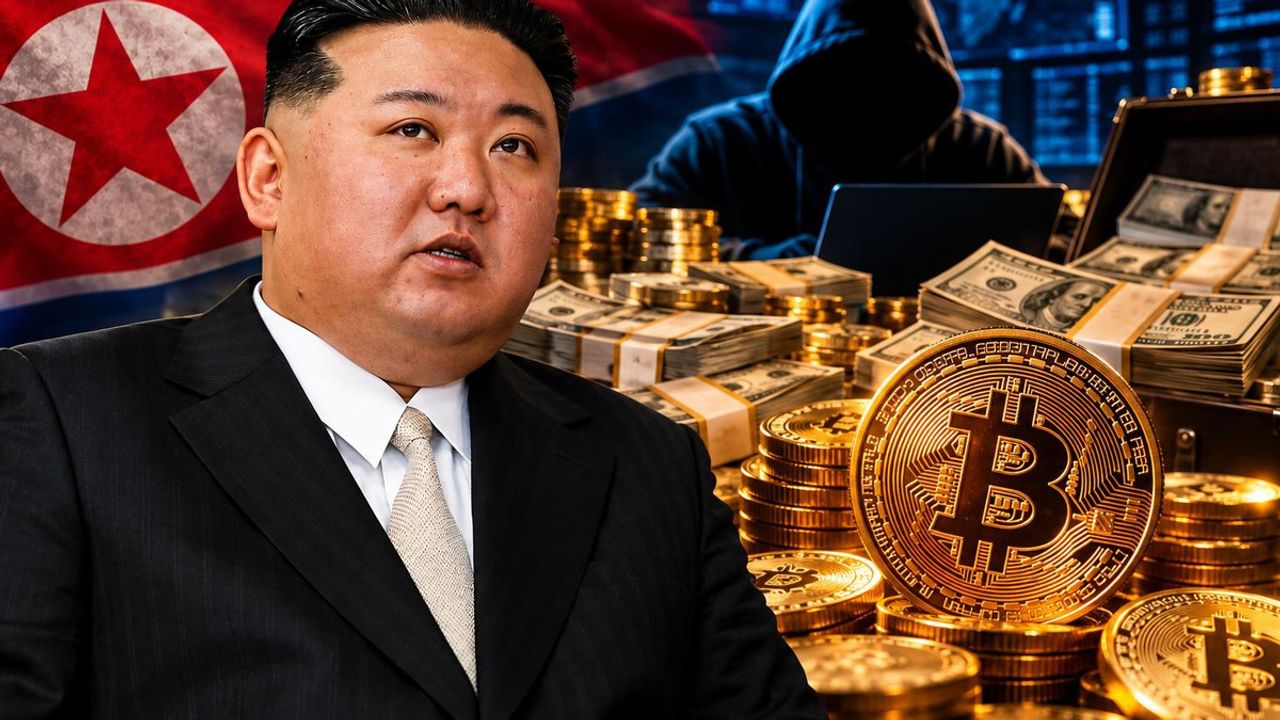
Dünyanın en büyük kripto para borsaları arasında yer alan Binance, kapsamlı bir siber saldırıyla sarsıldı. Şirket yönetimi ve siber güvenlik ekipleri, sistemlerden yetkisiz şekilde aktarılan milyarlarca dolarlık dijital varlığın peşine düştü. Olayın hemen ardından başlatılan geniş çaplı inceleme, saldırının arkasındaki yapıya dair dikkat çekici ipuçlarını ortaya koydu. Uzmanlar, korsanların sistem boşluklarını kullanarak devasa boyutta bir transfer gerçekleştirdiğini belirtti.
KUZEY KORE BAGLANTILI KORSANLAR MERCEK ALTINDA
Blockchain analiz şirketi TRM Labs, saldırının Kuzey Kore destekli TraderTraitor grubu tarafından düzenlendiğini bildirdi. Şirket raporları, grubun geçmişte de benzer nitelikteki büyük kripto soygunlarını yönettiğini gösteriyor. Soruşturma birimleri, korsanların Binance bünyesinde çalışan bir DevOps mühendisinin kişisel bilgisayarına eriştiğini değerlendiriyor. Bilgisayar üzerinden sistemin hizmet ortamına sızan saldırganlar, özel cüzdan anahtarlarına ihtiyaç duymadan yetkisiz para çekme emirleri verdi. Resmi makamlar, olayın kesin teknik nedenini soruşturma tamamlandıktan sonra açıklayacak.
REKOR VARLIK TRANSFERI SEKTORU SALLADI
Korsanlar, 29 Ekim tarihinde 10 farklı blockchain ağı üzerinden toplam 6,36 milyar dolar değerinde dijital varlığı kendi kontrol ettikleri adreslere aktardı. Bu rakam, kripto para tarihinin en büyük kayıplarından biri olarak kayıtlara geçti. Transfer edilen tutar, Şubat 2025 dönemininde Bybit platformunda yaşanan 1,5 milyar dolarlık kayıpları da geride bıraktı. ABD Federal Soruşturma Bürosu (FBI), Bybit olayında da yine aynı grubun rol oynadığını doğrulamıştı.
3 MILYAR DOLARLIK KAYNAK DONDURULDU
Binance, güvenlik ortaklarıyla yürüttüğü anlık müdahaleler sayesinde çalınan tutarın yaklaşık 3 milyar dolarlık kısmını dondurmayı başardı. TRM Labs verilerine göre saldırganların elinde halen 2,4 milyar dolar değerinde Bitcoin ve Ethereum bulunuyor. Ekipler, şüpheli cüzdanlar arasındaki hareketleri adım adım izliyor. Korsanların varlıkları farklı zincirler arası transferlerle nakde çevirme çabaları engellenmeye çalışılıyor.
ULUSLARARASI DUPERATIF MUDOHELILER VE FON GARANTISI
ABD ve Güney Kore güvenlik birimleri, Kuzey Kore merkezli siber faaliyetlerin devlet bütçesine kaynak aktarma amacı taşıdığını ifade ediyor. Uluslararası kurumlar, Binance olayının bu stratejiyle bağlantısını yakından inceliyor. Olayın ardından platform, tüm para yatırma ve çekme işlemlerini güvenlik protokolleri gereği askıya aldı. Şirket, kullanıcıların hiçbir maddi kayıp yaşamayacağını, tüm zararı SAFU güvenlik fonu ve öz kaynaklar üzerinden karşılayacağını taahhüt etti. Security ekipleri, varlıkların kalan kısmını kurtarmak için uluslararası kolluk kuvvetleriyle ortak operasyonlarını sürdürüyor.